Site WordPress piraté
Redirections, spam, malware, alerte Google ou accès perdu : nous analysons votre site WordPress, mesurons les dégâts et le remettons en état.
En cas de doute, évitez de multiplier les modifications avant d’avoir conservé les éléments utiles au diagnostic.
-
Des redirections ou contenus inconnus
Le site envoie vers d’autres pages, affiche des contenus que vous n’avez pas publiés ou crée des URL inhabituelles.
-
Un malware détecté sur le site
Votre hébergeur, un antivirus ou un outil de sécurité signale la présence de fichiers malveillants.
-
Votre site est blacklisté par Google
Une alerte rouge s’affiche avant l’accès au site, ou vos pages disparaissent des résultats de recherche.
-
Votre site envoie du spam
Des mails frauduleux partent de votre domaine, ou vos e-mails légitimes n’arrivent plus à destination.
-
Des comptes ou fichiers inattendus
De nouveaux utilisateurs, fichiers ou modifications apparaissent sans intervention de votre équipe.
-
Un site devenu instable
Pannes, ralentissements ou erreurs peuvent parfois accompagner une compromission.
-
Un accès administrateur perdu
Nous pouvons examiner la situation lorsque les accès habituels ont été modifiés ou bloqués.
Malware, spam…
d’où vient l’infection ?
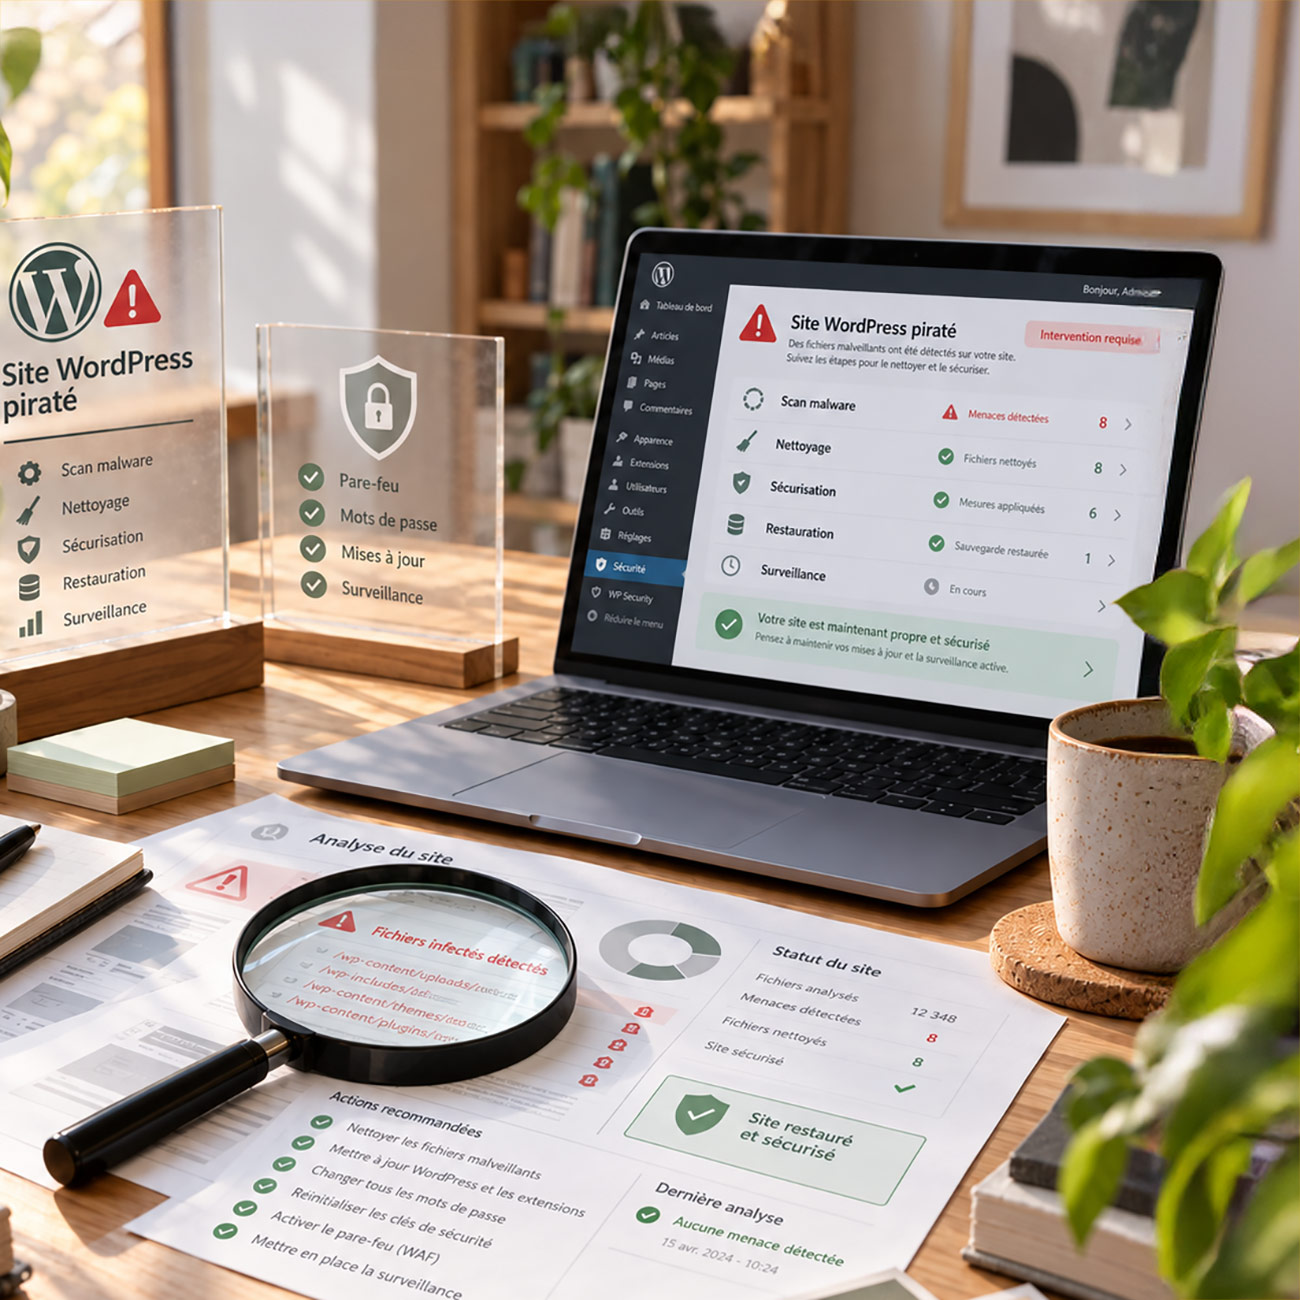
Un site piraté ne se résume pas toujours à supprimer un fichier suspect. Il faut comprendre ce qui a été modifié, vérifier les accès et rechercher le point d’entrée probable avant de considérer le problème comme réglé.
Selon la situation, l’intervention peut inclure :
- recherche des fichiers malveillants et du code injecté ;
- vérification des comptes et accès administrateurs ;
- nettoyage des éléments malveillants identifiés ;
- remise en état des fichiers ou contenus affectés ;
- mise à jour des composants ;
- renforcement des accès et mesures de sécurité adaptées ;
- contrôle du fonctionnement du site après intervention.
Nettoyer le site et corriger la faille
Remettre le site en ligne sans traiter la cause du problème peut conduire à une nouvelle compromission.
Nous cherchons donc à distinguer les conséquences visibles du point d’entrée : extension vulnérable, identifiants compromis, composant obsolète, hébergement ou développement spécifique.
Lorsque certaines parties du projet sont trop anciennes ou ne peuvent plus être sécurisées raisonnablement, nous vous l’expliquons et proposons une approche adaptée plutôt que de masquer le risque.
L’analyse écarte parfois la piste du piratage. Dans ce cas, on repart sur du dépannage WordPress classique, avec le même interlocuteur.
Comment se passe une intervention de sécurité ?
-
1
Vous nous décrivez les signes observés
Alerte, redirection, compte inconnu, message de l’hébergeur : transmettez-nous les éléments dont vous disposez.
-
2
Nous analysons l’environnement
Nous examinons le site et les accès disponibles pour comprendre l’étendue du problème.
-
3
Nous définissons les actions prioritaires
Nettoyage, restauration, mises à jour, changements d’accès ou mesures complémentaires sont décidés selon le diagnostic.
-
4
Nous remettons en état et sécurisons
Après intervention, nous contrôlons le fonctionnement du site et les principaux points de vigilance.
Sécuriser WordPress après un piratage
Après un piratage, c’est le bon moment pour reprendre les bases : mises à jour, sauvegardes, comptes administrateurs, extensions abandonnées…
Nous pouvons ensuite assurer une maintenance régulière si vous souhaitez confier la surveillance et les évolutions du site à un interlocuteur technique identifié.
Sécuriser le site dans la durée
Une compromission révèle souvent des chantiers restés en attente.
Selon l’état du site, nous pouvons également intervenir sur :
Questions fréquentes
Comment savoir si mon site WordPress a été piraté ?
Des redirections, fichiers ou comptes inconnus, alertes de sécurité ou modifications inexpliquées sont des signaux possibles. Une analyse est nécessaire pour confirmer l’origine.
Comment supprimer un virus ou un malware sur WordPress ?
Nous recherchons les fichiers infectés et le code injecté, puis nous les retirons avant de vérifier les comptes, les extensions et le point d’entrée. Supprimer le malware sans corriger la faille expose à une réinfection en quelques jours.
Mon site a été hacké, sous quel délai intervenez-vous ?
Nous vous répondons dans la journée. Un site hacké est traité en priorité, parce que chaque jour compte pour l’hébergement, la réputation du domaine et le référencement.
Pouvez-vous récupérer un site sans sauvegarde ?
Cela dépend de l’état du site et de l’ampleur des modifications. Une sauvegarde saine facilite fortement la récupération, mais son absence n’empêche pas toujours toute intervention.
Un site nettoyé est-il définitivement sécurisé ?
Non. Aucun site ne peut être considéré comme définitivement à l’abri. L’objectif est de corriger la compromission identifiée, réduire les risques et maintenir l’environnement à jour.
Pouvez-vous intervenir sur un site créé par une autre agence ?
Oui. Nous pouvons analyser et reprendre un site existant dès lors que les accès nécessaires sont disponibles.
Faut-il changer tous les mots de passe ?
Cela peut faire partie des mesures à prendre, mais nous préférons déterminer les accès concernés et l’ordre des actions selon la situation.
Vous pensez que votre site a été compromis ?
Nous regardons votre site et vous rappelons rapidement.